

【開催報告レポート】
「第22回ODS研究会~「フロンティアAIが変えるサイバー攻撃」への自治体の対策とは?~
2026年8月10日、「フロンティアAIが変えるサイバー攻撃」~自治体が今やるべき3つの事~をテーマに、第22回研究会をオンラインで開催した。政府は「経済財政運営と改革の基本方針2026」で、社会・産業・教育の在り方を「AIを前提」に再構築する時代に入ったという認識を示した。それはセキュリティ分野でも同様だ。
最近では高性能なAIを用いた攻撃テストで多数の脆弱性が検出されたことも話題になった。そのため防御側も脆弱性診断、パッチ適用、レガシーシステム刷新を継続的に回す体制の必要性が叫ばれている。これは企業だけでなく、地域の暮らしを支える自治体も同じだ。
そこで第22回を迎える本研究会では、フロンティアAIがサイバー攻撃の能力と構造をどのように変えていくかを把握し、自治体特有のシステム構成と業務継続上の弱点を整理した。また事例と専門家の知見から、いますぐに着手すべき対策などもパネルディスカッションで討論された。
【講演1】「フロンディアAIが変えるサイバー脅威と展望」について
 はじめに、現状把握の観点から「フロンティアAIが変えるサイバー脅威と展望」~世界情勢から見た大きな脅威について~をテーマに、衆議院議員の文月 涼 氏が登壇した。
同氏は元内閣サイバーセキュリティセンター上席 サイバーセキュリティ分析官を務め、セキュリティ対策のスペシャリストとして知られている。
まず、過去1年間で公表された脆弱性が6万件超にのぼること、システムの弱点が急増していることを指摘。さらに、このうえにAIによる脅威が乗ってくるという。実際に自治体や行政機関でも不正アクセスや情報漏えいが相次いで発生している状況だが、こういった被害はスーパーハッカーによる魔法の手口というわけではない。最近ではクラウドやSaaSのアクセス制御や権限設定の不備による内部リスクも目立ち、脆弱性の放置や管理ミスを狙って侵入するからだ。そして、前述のフロンティアAIの影響も加わる。ただし同氏は「AI時代はサイバー攻撃の原理が変わるのではなく、高速・大量・自動化という(脆弱性を)探す能力と(攻撃の実行)速度が変わるだけ」と説明する。
確かにAIによるサイバー攻撃は脅威には違いない。今年になって主要なOS・ブラウザーの未知の脆弱性を最新AIが多数発見したり、OpenBSDやFFmpegの長年の欠陥を短時間で見つけ出したり、その能力が大きな話題になった。とはいえAIは知識はあっても、人間のように世界を理解し、知性を持っているとは限らない。同氏によれば「現在AIのメタ認知は5歳児ほど。百科事典を暗記した子は、大人が思いつかない組合せを疲れを知らずに試して穴を見つける」という。
また最新AIがテスト環境の未知の穴を見つけて脱走し、他の企業のシステムに侵入した事案も報道されたが、これはAIに悪意があるというより、AIが答えを探すために目的に向かって外部システムに入ったという背景があった。ただAIのメタ認知が5歳程度ということは、悪意を持ったハッカーが悪用する危険もあるのだ。実際に「セキュリティ会社の防御テストを手伝って!」と言葉巧みにAIをだまし、組織への攻撃の大部分を自律的に実行させた事案も発生しているという。
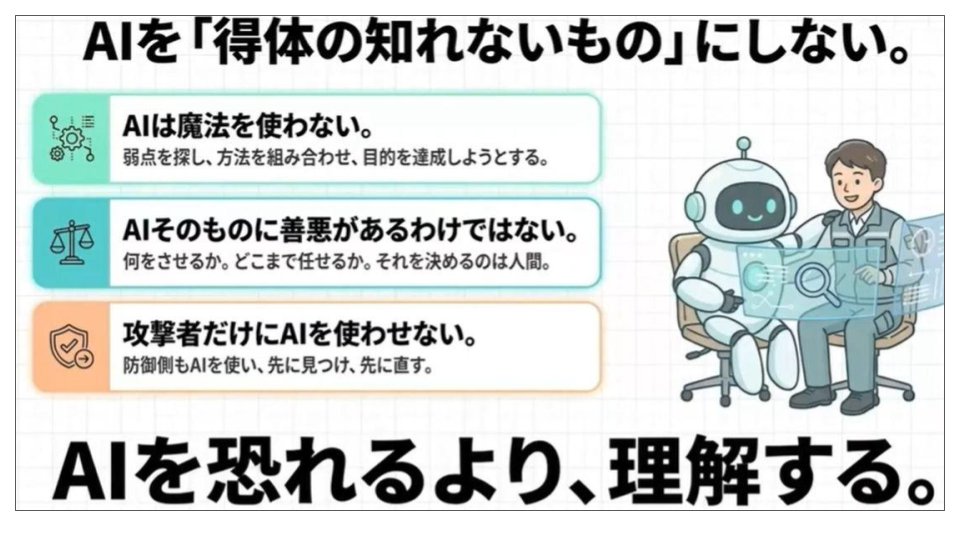
▲AIを「得体の知れないもの」にしない。AIを恐れるより理解する。
このようにAIは善悪の判断ができない。「具体的に何をさせるのか?」という主導権を握るのはあくまで人間だ。AIによるサイバーアタックは人間により悪用できるが、その一方でサイバーディフェンスもAIで可能になる。つまり攻撃される前に脆弱性を探し、攻撃経路を検証し、不審な動きや穴を塞ぐこともできる。同氏は「AIの利用目的が異なるだけで、能力は同じだから、どう使うのかという点が我々に問われている。だからこそAIを得体のしれないものにせず、恐れるより理解することが大事。同じ発見力を守りに使えば良い」と説明する。
さらに「次の攻撃対象はシステムでなく人間になる」という。たとえばAIが会社の社長になりすまし、ソーシャルエンジニアリングで社員が誘導されることもあるからだ。人間にはセキュリティパッチを当てられないため、最大の脆弱性になりえる。「したがって人間自体も日頃の訓練でフィッシング耐性を付け、だまされても成立しない仕組みづくりをつくってアップデートする必要がある」と説いた。
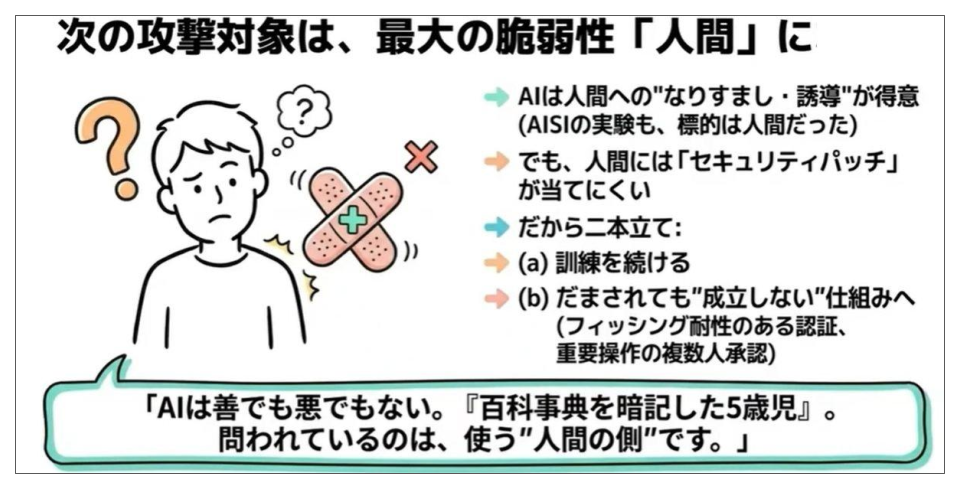
▲AIを利用した次の攻撃対象は、最大の脆弱性をもつ人間に向けられるという。
【講演2】
「自治体情報システムの現在地と構造的リスク」とは?
 講演2では「自治体情報システムの現在地と構造的リスク」~三層分離、α・β・β’モデル、クラウド・AI時代の再点検~をテーマに、武蔵大学 社会学部 メディア社会学科 教授/武蔵学園データサイエンス研究所 副所長の庄司 昌彦 氏が解説した。
総務省は、団塊ジュニア世代がすべて65歳以上となる2040年に向けた自治体戦略として、少ない労働力を分かち合い、従来の半分の職員で回せるように、共同化できるものは共同化し、人間でなくてもよい仕事は機械に任せる「スマート自治体」の推進を提言。また政府ではAI法・AI基本計画が策定され、業務の自動化や高度化による庁内業務の効率化、住民サービスの向上などが図られている。
庄司氏自身は、自律型AIエージェントによる行政や、住民ごとに最適化された超パーソナライゼーション、人間が不要な自律維持型インフラの実現、プッシュ通知型サービスといった新たな在り方を示している。一方で、少ない労働力を分かち合う観点から、圏域行政の実施、共同BPOによる効率的な外部サービス連携なども解決策に挙げた。広域連携による共同化は自治体に限らず、地方の金融・医療・産業でも進めていく必要がある。
こういった動向を踏まえ、2年前からデジタル庁ではUSBメモリーで端末間の受け渡しをするようなネットワーク三層分離の見直しや、境界型防御にゼロトラストアーキテクチャの考え方を取り入れる将来像を打ち出している。庄司氏は「人口減少で行政共同化機能のデジタル依存が高まる一方、大規模災害や障害、サイバー攻撃などのリスク、さらに人手や資金の不足もあり、安全性とレジリエンスなどが重要になっている」という。
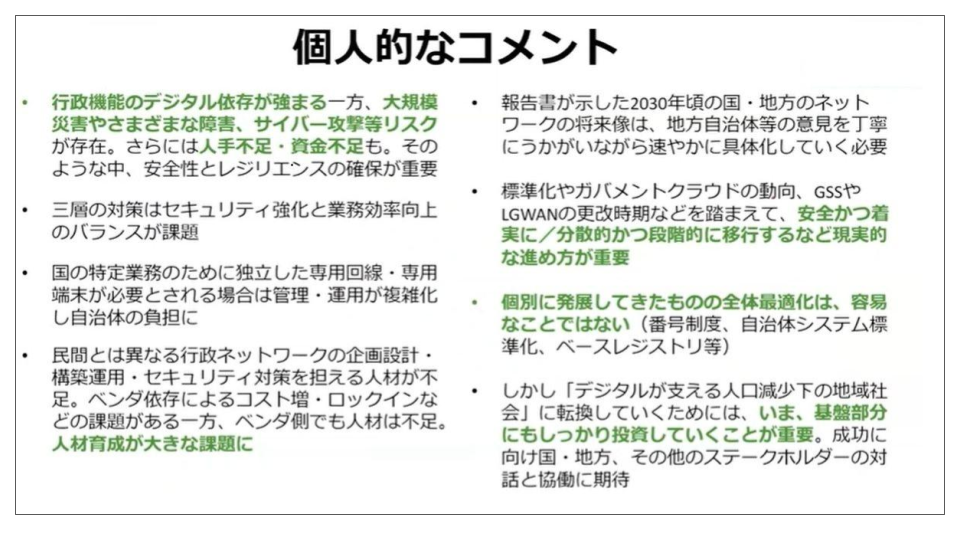
▲庄司氏による自治体のセキュリティ対策への具体的な意見と提案。
今回の研究会のテーマとなるフロンティアAIのセキュリティに関しては、AIが自身でサイバー関連のガードレールを解除し、インターネット経由で外部の他システムにアクセスするなど、OpenAI/Hugging FaceやAnthropic、Meta/Muse Spark、英国のAISIの最新事案が公表された。これらのほとんどがイスラエルの評価会社・Irregularの環境で発生したものだが、問題となったのは設定ミスなどを依頼元が自力で検知できなかったことだ。
こういった問題を今後どう扱うかという点が重要だ。庄司氏は「自治体の文脈でいうと、標準化・ガバクラ移行、共通化や共同化によって、設定不備のリスクも共通化されてしまうため、いくら自治体の内部統制が優れていても、共通ベンダーの一手で結果が決まってしまうリスクがある」と注意を促した。そもそもAIについては、善悪に関わらず目的を達成するために得点報酬を最大化する方向で機能する。同氏は「これはAIの能力や暴走リスクというよりも、稼働環境の設計と、人間の設計ミスや認識の違い、委託構造の問題だ。これらを踏まえて対策を練る必要があるだろう」とし、以下のようにまとめた。
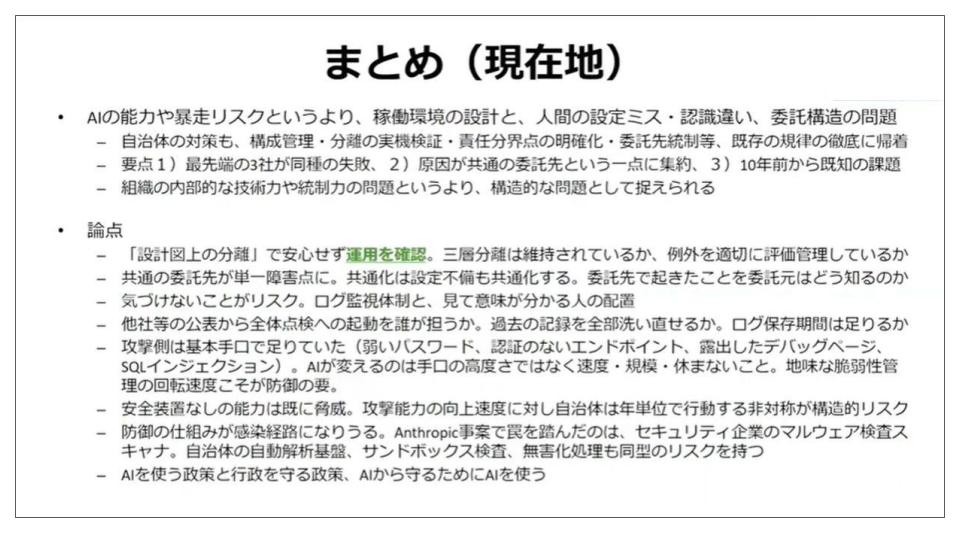
▲自治体情報システムにおける現在のセキュリティのまとめと論点整理。
【講演3】
「自治体サイバー攻撃への対応策」と秋田県の成功事例の紹介
 講演3では、ODS会員のソフトバンク株式会社から「自治体サイバーセキュリティ攻撃への対策~セキュリティクラウドに付加する継続的脆弱性管理~」をテーマに、同社の小林 青己 氏が登壇した。
現状の自治体における情報セキュリティ対策には、内部側では目的別にネットワーク構成を分けて境界を越える通信制御方式の「三層分離」と、外部のやりとりについてインターネットの入口を一元的に監視し、検知・遮断・通知を実施する「自治体情報セキュリティクラウド(多層防御)」が取られている。ただし、個別に公開しているWebサイトや管理システムなどの資産は、団体ごとの把握と対策が求められているという。
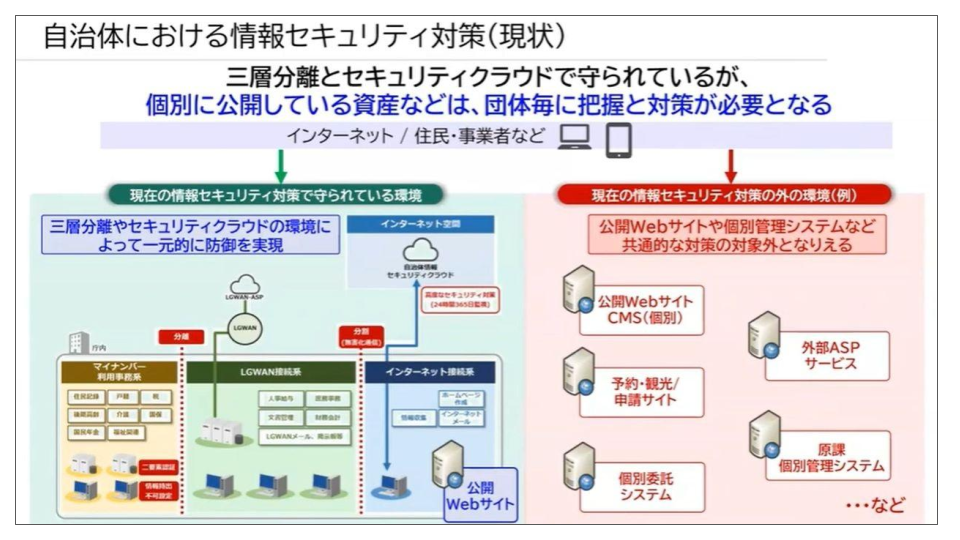
▲自治体における現状のセキュリティ対策。三層分離とセキュリティクラウドの二本立て。
具体的な基本対策として、脅威や脆弱性の継続的な把握とリスクに応じた対応や、イベント・ログなど日々の監視による変化・予兆の把握が大切だ。そこでソフトバンクでは、セキュリティクラウドで24時間365日体制のSOC監視サービスにより、ベースラインからの変化の確認などを実施。「ただし、これからのセキュリティ対策には、AIを悪用した攻撃が加わってくる。従来の順次攻撃から、並列・自動・連続実行と高速・大規模化に変化し、将来的に自律推論による未知の脅威や攻撃を仕掛けてくることも考えられる」と小林氏。
このような中で、2030年ごろまでの国・自治体ネットワークは、GSS(Government Solution Service)によるネットワーク統合、ゼロトラストネットワーク、LGWANや自治体情報セキュリティクラウドの将来的な在り方などの検討が進んでいくという。たとえば同社のセキュリティクラウドでは、従来の3層分離のαモデルや、βモデルに加え、2024年に総務省が新たに提示したα´モデルのほか、ゼロトラストやSASE(Secure Access Service Edge)、EDR/NDRなど多くのオプションを具備することで対応するそうだ。
小林氏は「今後の対策については、たとえサイバー攻撃の脅威の速さや量が増加しても、引き続き基本対策の確実な実施をべースとし、見える化によるIT資産の把握や、変化の予兆を捉えて対策を打つことは変わらない方針だ。IT資産・脅威・対策の変化に合わせて継続的なサイクルをまわすことが大切。一歩進んだ対策としては多くの有効なオプションを組み合わせることで守備を補完できる」と強調した。
さらに今後のフロンティアAIによる攻撃を防御するために、専門家による運用・監視だけでなく、防御側もAIを活用することで、生成・分析・示唆をサポートしながら、対応力の向上を図っていくことも提案。その第一弾としてOpenAIの技術とソフトバンクのノウハウを掛け合わせた「Patching as a Service」(PaaS)をリリースした。これはソースコードやブラックボックスの診断から、パッチ適用までに対応するものだ。将来的には同社のセキュリティクラウドで捉えた通信・ログ・アラートと、AIによる診断・分析が連携することで、脅威の発見から対処までの高速化を目指すそうだ。
 引き続き講演3では、ソフトバンクのサービスを導入している自治体の成功事例として、秋田県の瀧本 和弘 氏から具体的な紹介も行われた。
秋田県は、2025年に都道府県で初めてGoogle Workspace(以下、GWS)と生成AIのGeminiを全職員に導入したDXの先進的な自治体だ。すでに利用率も90%に達し、かなりの効果を発揮しており、他の自治体や団体からの視察も多くあるという。
同県では2022年度から7県(東北+新潟)で共同利用セキュリティクラウドを導入。その後にα´モデルを採用したが、この共同利用セキュリティクラウドにおける秋田県テナントのGWSは、政府情報システムのセキュリティ評価制度「ISMAP」(Information system Security Management and Assessment Program)(※1)を遵守し、LGWANからファイアウォール経由でアクセスできるようにして、それ以外はセキュリティクラウドを通す形だ。またBYOD端末も使えるが、仕事用アカウントはDLやコピー不可にするなど、ゼロトラストの概念も一部に運用しているという。
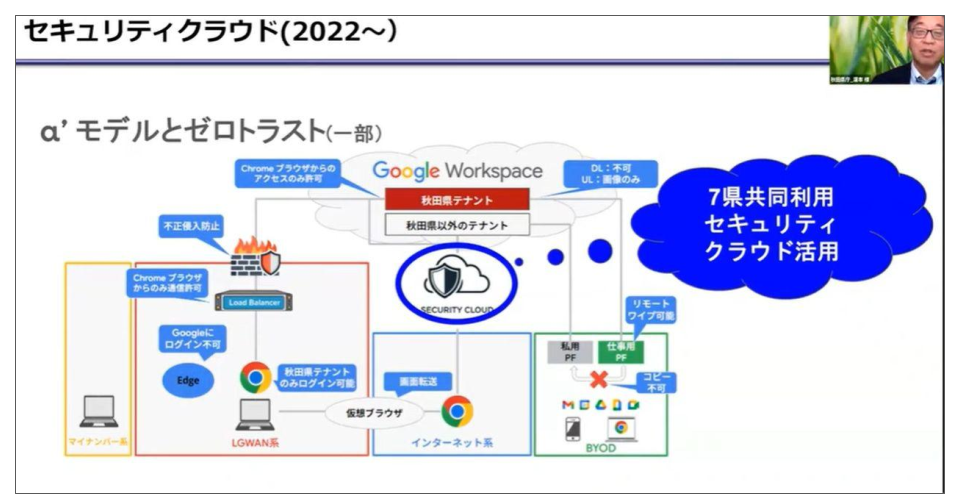
▲秋田県が2022年より導入しているソフトバンクのセキュリティクラウドと共同利用の概要。
※1 ISMAP政府が求めるセキュリティ要求を満たすクラウドサービスをあらかじめ評価・登録することで、政府のクラウドサービス調達におけるセキュリティ水準の確保を図り、クラウドサービスの円滑な導入に資することを目的とした制度。
瀧本氏は「2025年度には県内ネットワークで年間数百万から1億件におよぶサイバー攻撃や不正アクセスがあったが、このセキュリティクラウドの多層防御(FW/IDS/IPSやWAFなど)により水際で脅威を遮断し、実害ゼロの最大効果を生み出した」と評価した。その一方で、今後の懸念となる高性能(フロンティア)AIに起因する高度なサイバーリスクについては「体制や人材に限りある自治体だけでは対応は困難だ。脆弱性診断、監視・分析、人材育成などに関わる技術的支援と、継続的かつ十分な財政措置を国側でも講じて頂きたい」と、令和6年度全国知事会の提言を引用して意見を述べた。
【パネルディスカッション】
「自治体がすぐに取るべき次の一手」とは?
最後に、今回登壇したゲストを交えて、「自治体が取るべき次の一手」〜首長・CIO/CDO・情報政策部門が今すぐにやるべきこと〜をテーマに、パネルディスカッション(質疑応答)が開催された。ファシリテーターには、東武トップツアーズ株式会社CDO/ODS AI分科会座長の村井 宗明 氏が務めた。
なおソフトバンクは登壇者がAI/サイバー防衛室の三上 辰 氏に交代した。
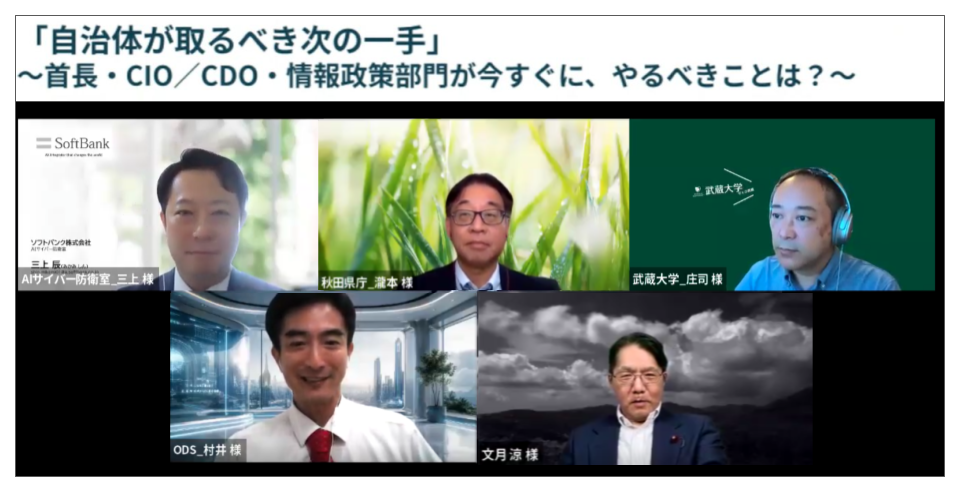
▲パネルディスカッションの登壇者の皆さん。上段左上がソフトバンク株式会社の三上 辰 氏。下段左がファシリテーターを努めた東武トップツアーズ株式会社の村井 宗明 氏。
まず自治体のセキュリティ対策として、元内閣サイバーセキュリティセンター 上席サイバーセキュリティ分析官の文月 涼 氏が「フロンティアAI時代は、システムだけでなく人間が狙われる。攻撃は詐欺師が使う古典的なソーシャルエンジニアだが、AIが対象者に最適な形でターゲットにする。メールだけでなく、動画や音声でだます可能性もある。その対策としてソーシャルエンジニアリングを実体験してみると良い。ただ、日本には良い教材がないため、AIで対人シミュレ―ションをつくるのもありだろう」と提案した。
武蔵大学の庄司 昌彦 氏は、「AI時代にセキュリティ対策を怠ると、どんな不利益があるのか?」という視聴者の質問に答えた。同氏は「不利益については、情報が盗まれるなど従来と変わらないものの、これからは人間がターゲットになるリスクも大いにありえる。人間の(セキュリティ)レベルを揃えることが難しいからだ」と説明した。
このようにフロンティアAI時代には、自治体のリスクも高まっていくものと予想される。いち早く共同セキュリティクラウド体制を構築した秋田県の瀧本 和弘 氏は、自治体が安全性を高めていくための課題について触れた。同氏は「まさに人間系のセキュリティに課題が残るでしょう。メールの誤送信やUSBメモリーの利用などが起きるのは、リテラシーの問題だけでなく、無理なIT環境などの事情も考慮する必要があるでしょう」と指摘した。
ソフトバンク AI/サイバー防衛室の三上 辰 氏は「フロンティアAI時代に、生成AIの効果的なデータ利活用の観点でゼロトラストとの関連をどう考えるべきか?」という質問に対し、新しい自社サービスのPaaSの説明を交えて解説。三上氏は「これまで話題にあがったソーシャルエンジニアリングについては最後に残る課題になるので、当社としても取り組みを加速する」とし、そのうえでゼロトラストとの関連性について「まずセキュリティ環境を整え、外部に出さないこと、逆に侵入されても問題が起きないようにPaaSも用意している。このサービスは単なる脆弱性診断でなく、ソースコード/ブラックボックスの診断ができ、本当に攻撃が成立するか、どの業務やデータに影響を及ぼすのかを調査し、優先度の高い項目から具体的な対応につなげられる」と述べた。
そのほか「セキュリティ対策の予算をどう確保すべきか?」というの質問では、「予算取りについては、リスクをしっかり見える化・定量化して説得することが大事」(文月氏)、「秋田県のようにセキュリティ対策の共同化で自治体の負担を軽減することも大切。コストも費用対効果を見つつ、AI活用の効果を考えていくと良い」(庄司氏)、「既存のオフィスツールよりコストは上昇したが、生成AIと組み合わせて工数を減らしたり、ポータルを庁内で構築することで、その分のコストを浮かせるようになった」(瀧本氏)というアドバイスも寄せられた。
(取材・文 井上猛雄)